鄭杰 如何拿回我們自己的醫療數據?
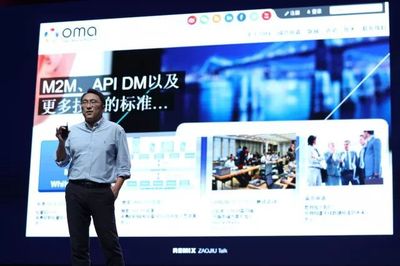
在數字經濟蓬勃發展的今天,醫療數據作為個人隱私中最敏感的部分之一,正處在一個機遇與風險并存的十字路口。鄭杰,一位長期關注醫療信息化和電子商務應用的實踐者,近年來不斷發問:那些記錄我們血壓、血糖、基因序列、影像報告和用藥歷史的醫療數據,究竟應當由誰掌控?我們又該如何‘拿回’這些本應屬于自己的信息資產?
傳統醫療體系中,患者的診療數據分散存放在醫院、體檢中心、藥房和可穿戴設備廠商的系統中。每個機構就像一個數據孤島,既不共享給患者本人,也不易跨機構流轉。患者就診時重復檢查,醫生難以獲取完整病史,造成資源浪費和診療風險。更嚴重的是,這些數據可能被商業機構暗中利用,甚至泄露。鄭杰指出,問題的根源在于:醫療數據的產權不清晰、主體不明確、存儲不安全、流通無規則。
要拿回醫療數據,首先要厘清一場權利的博弈。鄭杰認為,個人應當對自己的健康數據擁有天然的所有權和控制權,這就如同你擁有自己的病歷本一樣。但在現有法律框架下,這一點往往被模糊為“數據由醫療機構合法持有并使用”,導致個人失去了租賃、授權和流轉的主動地位。
實現‘數據歸己’的技術路徑可分為三步。第一,應基于國家醫療健康信息標準(如FHIR)為每個人創建一份可以自我掌控的健康陽光檔案。第二,鼓勵通過政務服務平臺或合規的、基于用戶授權的健康數據管理工具,讓你可以統一登錄、單一身份獲得所有數據的索引與授權記錄。第三,推動‘輕數據授權取代載體重資產’。你在授權后不應該頻繁下載高清影像,而是通過端端結合的授權機制讓運用接口取到近線運算結果。就像電子商務中電子訂單可以作為維權憑據一樣,在醫療數據領域,強授權的碎片化可以被累加成隨時行使權利的依據。
在電子商務方向推得的幫助是顯而易見的:我們在電商平臺上‘搭建更短鏈依賴式服務’,人們在自己手機上調看一年內的購藥記錄或是保單數量變化已成現實功能。那么基于平臺運營經驗改造醫療電子化也應是通行邏輯:找到包含可約束第三方的結構化源并由單一平臺代行存儲,既可防止脫庫使用,也能接入在可信環境中核校可用資源與服務上線。
不過記者借助在電子商務撮合機制看底層邏輯時確認,屬于每個患者可用于取回醫療記錄所需的并不只是代碼平臺:還需要輔助監管組織和合規編碼功能團隊。歐洲 GDPR 其實提供了嚴厲的重罰示例,真正徹底的是‘只有具備重識別標準的使用才是合法的許可分配’。這部分完全是對未來可實施體系的新概念展望性場景導入。
醫療數據的歸屬必須回到以個體為中心的位置。我們可以借用電子商務充分發展的賦能支付風控體系和點對點評價機制來搭建這樣體系的技術備援,引導臨床真實性調修準等持續標準化工作的配合程度,加強對符合民眾與責任醫生共建的患者精準數據地圖的基礎能力提高。“一個人從青春直到垂暮陪伴這段代碼人生,那一整個由控制能力換取的安全就是給未來萬業電子里自由醫療里的第一步體現。” 鄭杰堅定道,“只有與個人相關之路徑通暢無商業可疑滲與阻止即醫療信息民生返回獨立保障后的希望就會顯現過來。畢竟數據背后是一個人的完整主權和醫學界所要關注的一致連接點。”(完)